




Inhaltsverzeichnis
Cybersicherheit bei Aufzügen
Mit der zunehmenden Vernetzung von Aufzügen stellt sich für Betreiber und Wartungsunternehmen eine neue Frage: Wie lassen sich Notrufgeräte, Fernzugriffe und digitale Dienste zuverlässig absichern?
Dafür lohnt sich zunächst ein Blick auf die vorhandene Anlage: Welche Komponenten sind vernetzt, wer hat Zugriff und wie werden Updates organisiert? So lässt sich erkennen, wo Handlungsbedarf besteht und welche Anforderungen bei einer Modernisierung berücksichtigt werden sollten.
Wer seine Aufzugskommunikation im Zuge der 2G-Abschaltung modernisiert, kann diese Fragen direkt in die Planung einbeziehen. Neben dem passenden Übertragungsweg zählen geschützte Datenverbindungen, kontrollierte Zugänge und eine verlässliche Betreuung der Geräte.
Warum ist Cybersicherheit für Aufzüge wichtig?
Digitale Aufzugskommunikation bietet praktische Vorteile: Wartungsunternehmen können unterstützte Gerätezustände aus der Ferne prüfen, Einstellungen anpassen und Technikereinsätze gezielter vorbereiten. Betreiber erhalten mehr Transparenz über ihre Anlagen.
Diese Möglichkeiten setzen voraus, dass die beteiligten Geräte und Verbindungen angemessen geschützt sind. Dazu gehören auch Benutzerkonten, Software und angebundene Plattformen.
Im Mittelpunkt stehen drei Ziele:
– Verfügbarkeit: Notruf- und Monitoringfunktionen sollen zuverlässig nutzbar bleiben.
– Integrität: Einstellungen, Statusmeldungen und andere Daten sollen vor unbefugter Veränderung geschützt sein.
– Vertraulichkeit: Informationen sollen nur für berechtigte Personen und Systeme zugänglich sein.
Wichtig ist dabei eine klare Unterscheidung: Ein unbefugter Zugriff auf ein Notruf- oder Monitoringgerät bedeutet nicht automatisch Zugriff auf die Aufzugssteuerung. Welche Auswirkungen möglich sind, hängt von den verbundenen Komponenten und ihrer Konfiguration ab.
Wo können Cyberrisiken entstehen?
Bei der Bestandsaufnahme sollten Betreiber und Wartungsunternehmen insbesondere vier Bereiche betrachten.
Zugangsdaten und Benutzerkonten
Gemeinsam genutzte Passwörter, ungesicherte Standardzugänge oder weiterhin aktive Konten ehemaliger Mitarbeiter können unbefugte Zugriffe erleichtern.
Zugänge sollten eindeutig zugeordnet und Berechtigungen auf die jeweiligen Aufgaben begrenzt sein. Verlässt ein Mitarbeiter das Unternehmen oder wechselt der Dienstleister, müssen die betroffenen Zugänge überprüft werden.
Fernwartung und Schnittstellen
Fernzugriff erleichtert Diagnose und Wartung. Es muss jedoch klar sein, wer auf welches Gerät zugreifen und welche Einstellungen ändern darf.
Dokumentierte Schnittstellen und abgesicherte Fernzugänge schaffen die Grundlage dafür. Nicht benötigte Zugänge sollten deaktiviert werden, soweit dies für das jeweilige System vorgesehen ist.
Datenübertragung
Datenverbindungen zwischen Geräten und Plattformen müssen gegen unbefugten Zugriff und Manipulation geschützt werden. Verschlüsselung und die Prüfung der Identität der Kommunikationspartner sind hierfür wichtige Bausteine.
Bei der Produktauswahl sollte deshalb konkret gefragt werden: Welche Verbindungen sind geschützt und welche Voraussetzungen müssen dafür erfüllt sein?
Firmware und Software
Auch nach der Installation können neue Schwachstellen bekannt werden. Deshalb sollte feststehen, wie der Hersteller darüber informiert und wie erforderliche Sicherheitsupdates installiert werden.
Entscheidend ist außerdem, wer sich im laufenden Betrieb darum kümmert. Ein verfügbares Update schützt ein Gerät erst dann, wenn es ordnungsgemäß eingespielt wurde.
Welche Folgen kann ein Cybervorfall haben?
Je nach System und Vernetzung könnte ein Cybervorfall die Übertragung von Statusmeldungen beeinträchtigen, Geräteeinstellungen verändern oder den Zugriff auf Fernwartungsfunktionen blockieren. Mögliche Folgen sind erschwerte Diagnosen, zusätzliche Serviceeinsätze und längere Störungszeiten.
Für die Bewertung ist entscheidend, welche Funktion betroffen wäre. Ein Ausfall der Monitoringplattform ist anders zu beurteilen als eine Beeinträchtigung der Notrufverbindung. Beide Funktionen sollten deshalb getrennt betrachtet und ihre Abhängigkeiten dokumentiert werden.
Ein praktischer Ausgangspunkt ist die Frage: Welche Funktionen bleiben verfügbar, wenn eine Datenverbindung oder ein angebundener Dienst ausfällt? Die Antwort hilft, notwendige Schutzmaßnahmen und Abläufe für den Störungsfall festzulegen.
Wie lässt sich vernetzte Aufzugskommunikation schützen?
Ein tragfähiges Sicherheitskonzept verbindet geeignete Produkte mit einer sicheren Installation und klaren Verantwortlichkeiten. Drei Bereiche sind dabei besonders wichtig.
Geschützte Kommunikation und kontrollierte Zugriffe
Neben der Verschlüsselung müssen auch Zugangsdaten und Berechtigungen sicher verwaltet werden.
Für jede Verbindung sollte nachvollziehbar sein, welche Daten übertragen werden und wer auf die beteiligten Systeme zugreifen darf. Die allgemeine Aussage „verschlüsselt“ reicht nicht aus, um die Sicherheit der gesamten Installation zu beurteilen.
Sichere Einbindung in die Gebäudeinfrastruktur
Wird die Aufzugskommunikation mit dem Gebäudenetz verbunden, sollte die IT frühzeitig eingebunden werden. Gemeinsam lassen sich notwendige Kommunikationswege und eine geeignete Trennung der Netzwerkbereiche festlegen.
Auch bei einer eigenständigen Mobilfunkanbindung müssen Gerätezugänge, Plattformkonten und angeschlossene Schnittstellen abgesichert werden.
Updates und Support über die Nutzungsdauer
Bereits vor der Beschaffung sollte geklärt werden, wie lange der Hersteller Sicherheitsupdates bereitstellt. Ebenso wichtig ist ein klarer Plan für den Zeitpunkt, ab dem diese Unterstützung endet.
Remote-Updates können den Aufwand für die Aktualisierung reduzieren. Dennoch muss feststehen, wer ihre Installation veranlasst und anschließend die erforderlichen Funktionen prüft.
Welche Vorschriften sind relevant?
Bei vernetzten Aufzugssystemen sind Anforderungen an das Produkt und an den sicheren Betrieb zu unterscheiden. Welche Vorgaben konkret gelten, hängt unter anderem von Land, Produktfunktion und Einsatzumgebung ab. Dieser Überblick konzentriert sich auf den EU-Rahmen und Deutschland. Bei Projekten in Österreich oder der Schweiz sind die jeweiligen nationalen Anforderungen zu berücksichtigen.
EU-Funkanlagenrichtlinie und EN 18031
Seit dem 1. August 2025 gelten für bestimmte Funkanlagen zusätzliche Cybersicherheitsanforderungen im Rahmen der EU-Funkanlagenrichtlinie, auch Radio Equipment Directive oder RED genannt.
Die Normenreihe EN 18031 unterstützt die Bewertung entsprechender Anforderungen. Dabei sind der jeweilige Anwendungsbereich und die im EU-Amtsblatt veröffentlichten Einschränkungen zu berücksichtigen. Ein Normverweis für ein einzelnes Produkt bestätigt daher nicht automatisch die Sicherheit der gesamten Aufzugsanlage.
EU Cyber Resilience Act
Der Cyber Resilience Act führt Cybersicherheitsanforderungen für Produkte mit digitalen Elementen ein. Dazu gehören Anforderungen an die Entwicklung, die Produktpflege und den Umgang mit Schwachstellen.
Die wesentlichen Verpflichtungen gelten ab dem 11. Dezember 2027. Bestimmte Meldepflichten gelten bereits seit dem 11. September 2026. Für die Produktauswahl werden nachvollziehbare Sicherheitsprozesse und verlässliche Sicherheitsupdates damit besonders relevant.
Deutschland und TRBS 1115 Teil 1
In Deutschland ist außerdem die TRBS 1115 Teil 1 zu berücksichtigen, soweit ihr Anwendungsbereich betroffen ist. Sie konkretisiert die Betriebssicherheitsverordnung hinsichtlich erforderlicher Cybersicherheitsmaßnahmen für sicherheitsrelevante Mess-, Steuer- und Regeleinrichtungen.
Die konkrete Anwendung muss anhand der Anlage und ihrer Funktionen bewertet werden. Die TRBS ist keine allgemeine Produktzertifizierung für jedes vernetzte Aufzugsgerät.
*Für die Beschaffung bedeutet das: Fragen Sie Ihren Anbieter, welche Anforderungen für das konkrete Produkt gelten, welche Nachweise vorliegen und wie lange Sicherheitsupdates bereitgestellt werden.
Wer ist für die Cybersicherheit verantwortlich?
Hersteller, Aufzugsunternehmen, Betreiber und IT übernehmen unterschiedliche Aufgaben. Entscheidend ist, dass diese aufeinander abgestimmt sind und keine Zuständigkeiten offenbleiben.
| Beteiligte | Typische Aufgaben |
|---|---|
| Hersteller | Sicherheitsfunktionen, Produktdokumentation, Updates und Umgang mit gemeldeten Schwachstellen |
| Planer und Systemintegratoren | Geeignete Architektur, Produktauswahl und definierte Schnittstellen |
| Aufzugsunternehmen | Sichere Installation und Konfiguration sowie vereinbarte Wartungs- und Updatearbeiten |
| Betreiber und Eigentümer | Zuständigkeiten, Dienstleisterkoordination und Planung über die Nutzungsdauer |
| Facility Management und IT | Netzwerkanbindung, Benutzerverwaltung und abgestimmte Abläufe bei Sicherheitsvorfällen |
Bei der Übergabe sollten neben der Funktionsprüfung auch Zugänge, Schnittstellen und Ansprechpartner dokumentiert sein. So bleibt nachvollziehbar, wer bei einer Änderung oder Störung handeln muss.
Checkliste für sichere vernetzte Aufzugskommunikation
Diese zehn Fragen unterstützen die Bestandsaufnahme und die Auswahl neuer Systeme:
- Welche Geräte sind mit Mobilfunk, Internet, Cloud oder Gebäudenetz verbunden?
- Welche Funktionen benötigen diese Verbindungen, und welche Daten werden darüber übertragen?
- Wie werden Datenübertragung und Kommunikationspartner abgesichert?
- Wer darf Geräte konfigurieren und Benutzerkonten verwalten?
- Sind Standardzugänge abgesichert und nicht mehr benötigte Konten deaktiviert?
- Sind Fernzugriffe und Schnittstellen dokumentiert und auf das Erforderliche begrenzt?
- Wie werden Firmware- und Sicherheitsupdates bereitgestellt und installiert?
- Wie lange stellt der Hersteller Sicherheitsupdates bereit?
- Wer wird über Sicherheitslücken informiert und kümmert sich um die notwendigen Maßnahmen?
- Was ist zu tun, wenn eine Verbindung ausfällt oder ein Sicherheitsvorfall vermutet wird?
Offene Fragen zeigen, wo weitere Informationen oder eine gemeinsame Prüfung mit Hersteller, Wartungsunternehmen und IT erforderlich sind.
Wie unterstützt MEMCO by AVIRE die digitale Aufzugskommunikation?
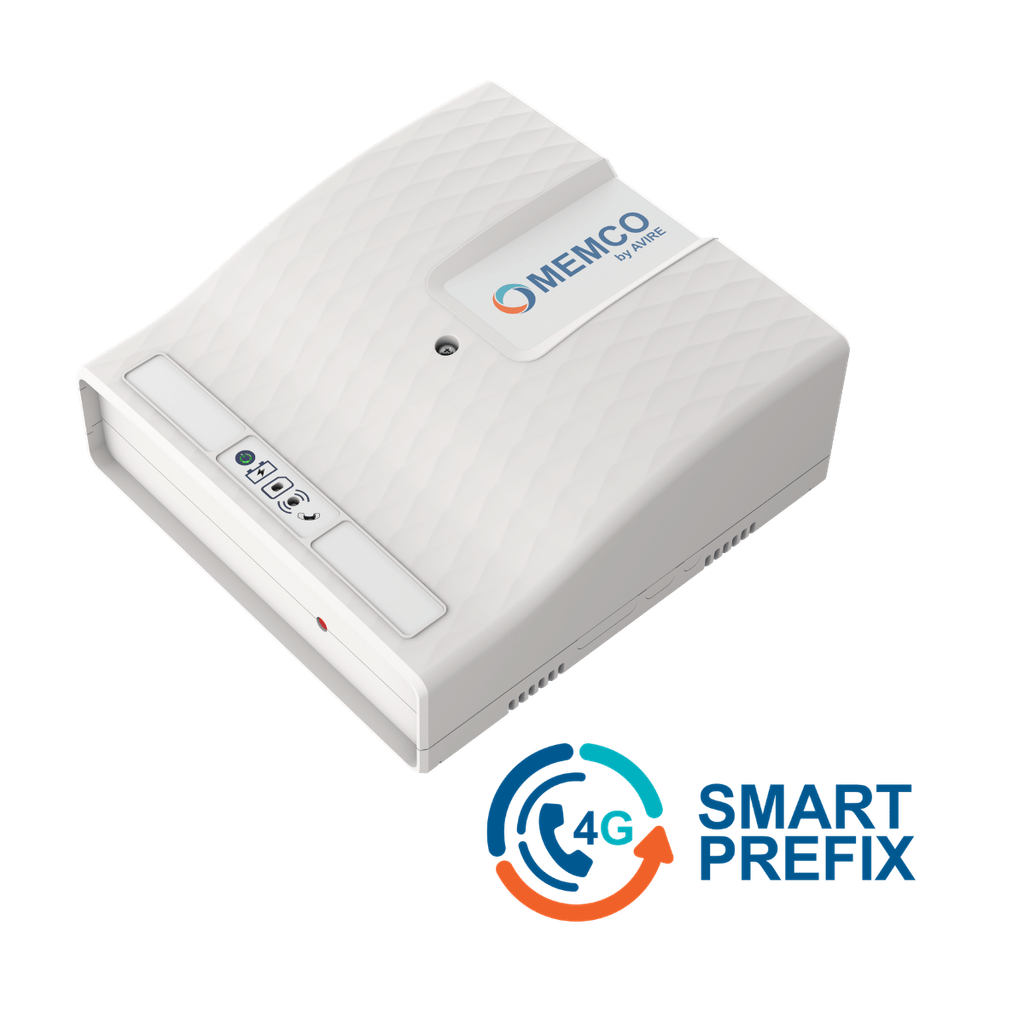
Die DCP Evo von MEMCO by AVIRE verbindet moderne Aufzugnotrufkommunikation mit Funktionen für die Fernverwaltung über den AVIRE Hub. Sie unterstützt 4G-/VoLTE-Kommunikation und bietet TLS-geschützte Datenkommunikation.
Unterstützte Einstellungen lassen sich aus der Ferne anpassen. Das erleichtert die Betreuung installierter Geräte und kann Vor-Ort-Einsätze für Konfigurationsarbeiten reduzieren.
Für Wartungsunternehmen ist dabei besonders wichtig, welche Funktionen in der jeweiligen Installation verfügbar sind und wie sie sich in bestehende Arbeitsabläufe einbinden lassen. Genau diese Fragen sollten bereits bei der Auswahl und Einrichtung der Lösung geklärt werden.
Unser Team unterstützt Sie dabei, die passende Aufzugskommunikation für Ihre Anlage auszuwählen und die technischen Voraussetzungen für ihren Einsatz zu prüfen.
Die 2G-Abschaltung als Anlass zur Modernisierung
Die Umstellung bestehender Notrufsysteme bietet die Gelegenheit, auch Zugänge, Updateprozesse und die künftige Betreuung der Geräte zu überprüfen.
Dabei sollte frühzeitig festgelegt werden, welche Monitoringfunktionen benötigt werden, wer Fernzugriff erhält und wer für Aktualisierungen zuständig ist. So lässt sich die notwendige Netzumstellung mit einer durchdachten Wartungs- und Betriebsplanung verbinden.
Mehr zur Vorbereitung bestehender Anlagen erfahren Sie auf unserer Seite zur 2G-Abschaltung.
Häufig gestellte Fragen


Vernetzte Aufzugskomponenten können wie andere digitale Systeme Schwachstellen aufweisen. Ob und welche Funktionen betroffen sein könnten, hängt von Architektur, Schnittstellen und Schutzmaßnahmen ab. Ein Zugriff auf ein Monitoringgerät bedeutet nicht automatisch Zugriff auf die Aufzugssteuerung.
Eine fehlende Internetverbindung reduziert bestimmte Angriffswege. Lokale Servicezugänge, angeschlossene Geräte und Softwareupdates müssen dennoch berücksichtigt werden. Entscheidend ist die gesamte Installation.
Die Mobilfunkgeneration allein reicht nicht aus, um die Sicherheit eines Systems zu beurteilen. Zusätzlich müssen unter anderem Gerätezugänge, Datenkommunikation, Softwarestand und angebundene Plattformen betrachtet werden.
Nein. Verschlüsselung schützt die jeweils erfasste Übertragung. Sie ersetzt weder sichere Benutzerkonten noch Updates, kontrollierte Fernzugriffe oder klare Verantwortlichkeiten.
Sie planen die Modernisierung Ihrer Notrufkommunikation oder möchten bestehende Anlagen auf die 2G-Abschaltung vorbereiten? MEMCO by AVIRE unterstützt Sie bei der Auswahl einer passenden Kommunikationslösung und der Klärung ihrer technischen Möglichkeiten.